

- Start
- Server & Cloud
- InterNetX DDoS Mitigation Service
InterNetX DDoS Mitigation Service
Immer häufiger sehen sich Unternehmen und Internet-Akteure DDoS-Angriffen ausgesetzt. Durch eine verzögerte Datenauslieferung oder – in den meisten Fällen – sogar Timeouts, in denen Dienste oder Website nicht mehr erreichbar sind, kann dies zu erheblichen Umsatzeinbußen führen. Daher ist es dringend angeraten, sich rechtzeitig gegen DDoS-Attacken zu wappnen.
Unterstützung bietet hier der InterNetX DDoS Mitigation Service. Damit gelingt es, DDoS-Attacken zu entschärfen und so im Idealfall den Fortbetrieb betroffener Dienste oder Webseiten aufrechtzuerhalten, in jedem Fall aber Störungen auf ein Minimum zu reduzieren.
Details zu DDoS Mitigation Basic und DDoS Mitigation Pro
InterNetX bietet zwei Varianten des DDoS Mitigation Service an, DDoS Mitigation Basic und DDoS Mitigation Pro
Beide arbeiten proaktiv: Angriffe werden rechtzeitig erkannt und gleichzeitig auf ein Minimum reduziert und abgewehrt. Beide Versionen des DDoS-Schutzes werden unabhängig von Domain und Port durchgeführt. Zusätzlich bieten beide Dienste einen Inhouse-Schutz durch eine Mitigation-Hardware in unserem eigenen Rechenzentrum.
Der Vorteil dieses DDoS-Schutzpakets: Im Falle eines Angriffs ist es nicht notwendig, die Inhalte und DNS-Einstellungen anzupassen.
Die folgende Übersicht hilft dabei herauszufinden, welcher DDoS-Mitigation-Dienst am besten zum jeweiligen Webprojekt passt.
Tipp: Zur Erläuterung der Begriffe ist unten ein praktisches DDoS-Glossar zu finden.
| Spezifizierungen | DDoS Mitigation Basic | DDoS Mitigation Pro |
|---|---|---|
| Domain-unabhängig | Ja | Ja |
| Port-unabhängig | Ja | Ja |
| IP-Renumbering | Nein – IP bleibt unverändert | Nein – IP bleibt unverändert |
| Pro-aktives Handling | Ja | Ja |
| Origin-Protection | Ja | Ja |
| Mitigierung durch Scrubbing Center | Nicht enthalten | Ja |
| Real-Time-Response-Team – 24/7 Support | Nicht enthalten | Ja |
| Echtzeit-Mitigation | Nicht enthalten | Ja |
| Geschützte IPs | 1 | Gesamtes Netz (z. B. /24) |
| Angriffsvolumen (max. Bandbreite) | bis zu 2 Gbit/s | über 1.000 Gbit/s |
| Bekämpfte Angriffsvektoren | udp-flood, icmp-flood, ipfragmentation-flood | Layer 7, sowie alle bekannten |
| Besonderheit | Erfolgreich bei vielen Angriffsvektoren | Extrem niedrige False/Positiv-Rate durch intelligente und permanente Pattern-Erfassung |
| Planbare Kosten – Fixpreis | Ja | Ja |
| Preis / Monat | 49,90 € | Ab 1.500,00 € |
DDoS Glossar
DoS / DDoS (Distributed Denial of Service)
Bei einer DoS/DDoS Attacke werden vom Angreifer entweder ein Server-System (DoS) oder mehrere weltweit verteilte Systeme (DDoS) infiziert und zum Angriff auf ein Ziel koordiniert. Dies schränkt diverse Backbone-Betreiber in ihren freien Ressourcen ein, es kommt zu temporären Störungen oder Ausfällen bei Diensten oder Webseiten.
In Zeiten von IoT (Internet of Things) steigt die Anzahl der DDoS-Attacken stetig an, da viele Endgeräte unzureichend geschützt sind und so leicht für Angriffe manipuliert werden können.
Angriffsvektoren
Es gibt viele Arten von DDoS Attacken. Zu den bekanntesten zählen so genannte „Floods“. Dabei wird versucht, das Angriffsziel (Origin) mit extrem vielen Datenpaketen zu „überfluten“ und durch hohen Bandbreiten unerreichbar zu machen. Die Angriffe können sowohl von einzelnen Angreifern (DoS) als auch von mehreren, weltweit verteilten Angreifern (DDoS) ausgeführt werden.
Scrubbing Center
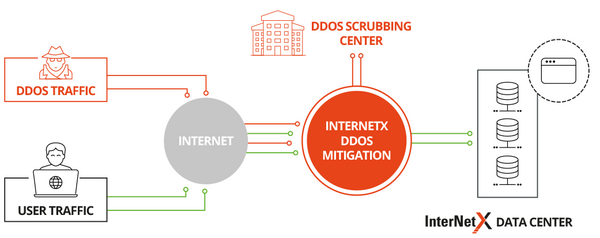
Dies ist ein externes Rechenzentrum, das sich „in der Nähe“ von so genannten „Internet-POPs“ (Point of Presence) befindet. Im Scrubbing Center wird der Traffic gefiltert, bevor er ins eigentliche Rechenzentrum gelangt. So lassen sich selbst hohe Bandbreiten mitigieren.
False/Positiv-Rate
Sobald eine Mitigation aktiv wird, kann es zu einer erhöhten False/Positiv-Rate kommen. Der Grund: „Freundlicher“ Traffic wird fälschlicher Weise als Angriff gewertet und geblockt. DDoS Protection Pro sorgt durch eine permanente Pattern-Erkennung für eine sehr niedrige Rate.
Origin-Protection
Um einen Angriff auf das Origin, also die IP der Website, abzuwehren, arbeiten viele DDoS Mitigation/Protection Anbieter mit der Verschleierung des Origin. So soll verhindert werden, dass der Schutz des Origin umgangen und die Attacke um die Mitigation herum geführt wird.
InterNetX hingegen arbeitet mit der Origin-Protection. Dabei wird die IP selbst mitigiert und der Origin direkt geschützt. Der Vorteil: Content und DNS-Einstellungen müssen nicht angepasst werden.
IP-Renumbering
Viele DDoS Mitigation/Protection Anbieter stellen zur Angriffsabwehr die IP-Adresse der betroffenen Domain auf eine eigene IP-Adresse um. Der Nachteil: Als Seitenbetreiber ist man so vom Anbieter abhängig. Darüber hinaus bleibt die Gefahr eines Angriffs auf die Origin-IP bestehen, die oft durch DNS-Einstellungen wie MX-Records etc. wieder deutlich wird. InterNetX arbeitet ohne IP-Renumbering. Beim InterNetX DDoS Mitigation Services bleibt die IP-Adresse unverändert bestehen.
War dieser Artikel hilfreich?
Danke für die Rückmeldung.