

- Start
- TLS/SSL & S/MIME
- TLS/SSL Zertifikate bestellen
TLS/SSL Zertifikate bestellen
Hier wird Schritt-für-Schritt die Bestellung eines TLS/SSL-Zertifikats im SSLManager am Beispiel eines GeoTrust-TrueBusinessID-Zertifikates beschrieben.
Schritt 1: Vor der Bestellung
- Den CSR Key auf dem Server erstellen, auf dem das Zertifikat später zum Einsatz kommt.
- TLS/SSL-Kontakte anlegen, wenn die gewünschten Kontakte nicht im System vorhanden sind.
- Administrativer Kontakt = Antragsteller (identisch mit den Angaben im CSR Key). Der Kontakt entspricht dem Unternehmen, das das Zertifikat verwenden wird.
- Technischer Kontakt = Reseller/Provider
- Prüfen, ob ein MX-Record angelegt ist, damit die Bestätigungs-E-Mail der CA versendet werden kann. (Nur für die Authentifizierungsmethode E-Mail).
Schritt 2: Im SSLManager bestellen
- Im SSLManager im Menü SSL-Zertifikate den Eintrag Zertifikat bestellen anklicken.
- Im Hauptbereich die für das Zertifikat zuständige CA auswählen, in diesem Fall GeoTrust.
Im Abschnitt Produktauswahl: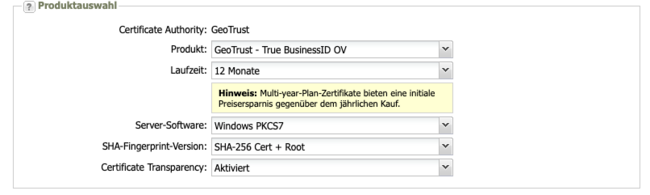
- Im Menü in der Gruppe TLS/SSL-Zertifikate auf Zertifikat bestellen klicken.
- Bei Produkt das gewünschte Zertifikat auswählen.
- Bei Zertifikat-Laufzeit den gewünschten Gültigkeitszeitraum auswählen.
- Unter Server-Software das Betriebssystem des Webservers auswählen, für den das Zertifikat ausgestellt wird. Alle Windows-Server entsprechen automatisch dem Codierungsformat PKCS7, alle anderen PKCS12.
- Bei der SHA-Fingerprint-Version wählen zwischen:
- SHA-256 Cert + Root: Der aktuelle Standard. Liefert eine Zertifikats-Kette im SHA2-Algorithmus.
- SHA-256 Cert + SHA-1 Root: Liefert ein SHA2-Zertifikat mit dem älteren SHA1-Root-Zertifikat der CA.
Zertifikate werden nur noch im SHA-256-Algorithmus ausgestellt. Die Auswahl ermöglicht eine Ausstellung des Root-Zertifikats in SHA-1 oder SHA-2. Der aktuelle Standard ist die komplette SHA-2-Kette (SHA-256 Cert + Root). Das Root-Zertifikat in SHA-1 wird nur bei alten Geräten vor 01/08/2013 empfohlen
- Certificate Transparency ist standardmäßig aktiviert.
Was ist “Certificate Transparency”?
Mit dem Verfahren “Certificate Transparency” sollen irrtümlich oder böswillig ausgestellte Zertifikate für eine Domain besser erkannt werden. Die durch eine Zertifizierungsstelle (“Certificate Authority”) ausgestellten digitalen Zertifikate für verschlüsselte Internetverbindungen werden geprüft und standardmäßig in einem revisionssicheren Logbuch protokolliert.
Im Abschnitt CSR Key
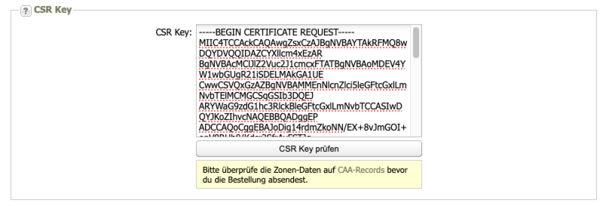
- Im Feld CSR Key den vorab erstellten CSR Key einfügen.
Die erste Zeile “-----BEGIN CERTIFICATE REQUEST-----” und die letzte Zeile “-----END CERTIFICATE REQUEST-----” müssen einschließlich der Linien kopiert werden.
Der CSR Key kann vorab mit Hilfe eines Tools von DigiCert vorher auf Korrektheit überprüft werden. https://ssltools.digicert.com/checker/views/csrCheck.jsp
- Die Schaltfläche CSR Key prüfen anklicken.
Im Abschnitt Zertifikat-Details
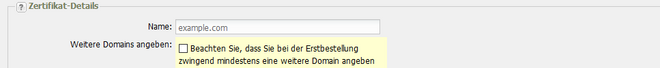
- Im Feld Name wird der Common Name (Zertifikatsname) aus dem CSR Key angezeigt. Das Formularfeld “Weitere Domains angeben” wird nur für die Bestellung von Multidomain-Zertifikaten.
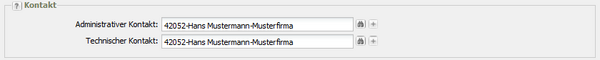
Im Abschnitt Kontakt
- Kontakte auswählen:
- Administrativer Kontakt = Antragsteller (muss identisch mit den Angaben im CSR Key sein)
- Technischer Kontakt = Reseller/Provider
Hier können mit Klick auf das Symbol + auch neue Kontakte angelegt werden. Ggf. ist der Kontakt aber bereits vorgegeben und kann mehr nicht geändert werden.
Im Abschnitt Authentifizierungs-Einstellungen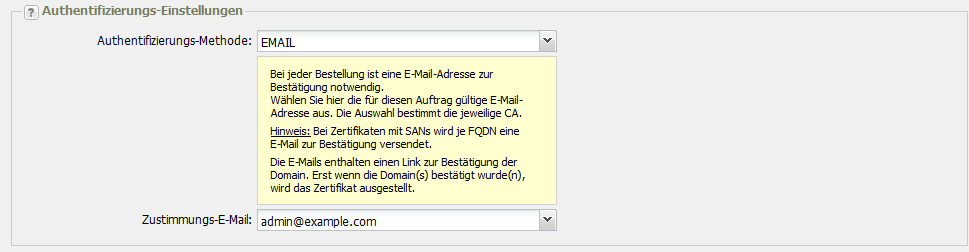
- Bei Authentifizierungs-Methode die gewünschte Methode auswählen.
Die Anweisungen beachten, die nach der Auswahl der Authentifizierungs-Methode im gelben Kasten angezeigt werden.
Methode EMAIL
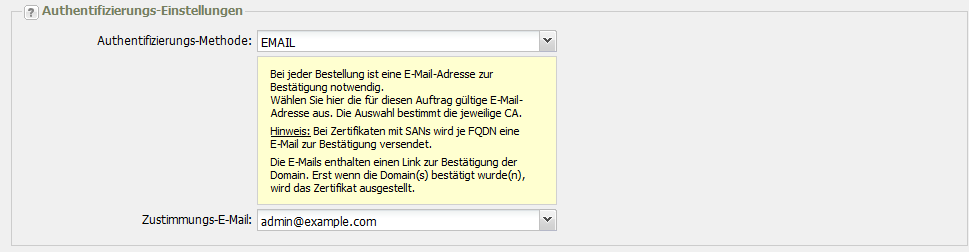
- Bei Authentifizierungs-Methode EMAIL wählen.
- Im Feld Zustimmungs-E-Mail die E-Mail-Adresse auswählen, an die die Zustimmungs-E-Mail gesendet werden soll
- Den Bestätigungslink in der E-Mail anklicken.
- Damit ist die Domain-Inhaberschaft bestätigt. (MX-Record muss dafür angelegt sein).
Für die ausgewählte E-Mail-Adresse darf kein Greylisting aktiviert sein, da dann Probleme bei der Zustellung der Bestätigungs-E-Mail auftreten können.
Methode FILE
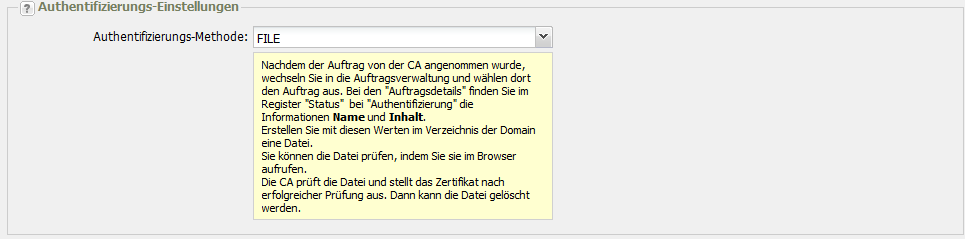
- Mit den vom System erzeugten Daten eine Datei erzeugen.
- Die Datei auf dem Webserver hinterlegen.
FILE Name: example.com/.well-known/pki-validation/fileauth.txt
Inhalt der Datei: 2018112007555401i23owspz4su5ry9q31j6rlhw89e4wwd2tz8jt9a0rpl36u1n
Methode DNS
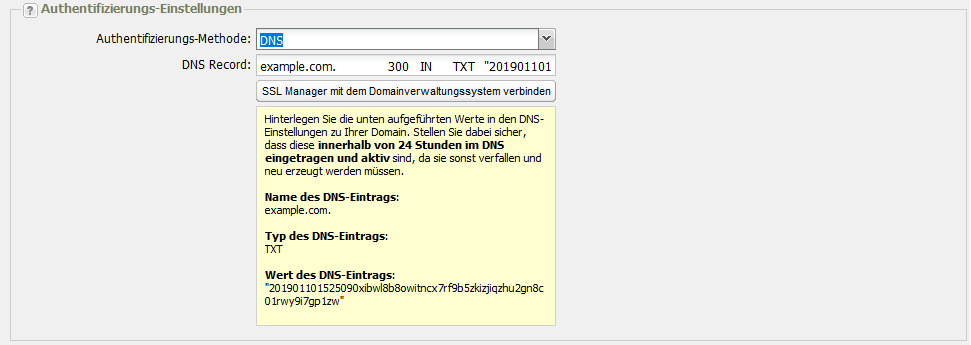
- Den vom System erzeugten DNS-Record in der Zone eintragen.
- Bei DSGVO den Hinweis bestätigen.
- Zum Starten des Bestellvorgangs auf Übernehmen klicken.
Diese Methode wird z. B. standardmäßig für das kostenfreie BasicSSL-Zertifikat verwendet.
Schritt 3: Aufträge nachverfolgen
Der Auftrag kann in der Auftragsverwaltung nachverfolgt werden.
War dieser Artikel hilfreich?
Danke für die Rückmeldung.