

- Start
- TLS/SSL & S/MIME
- Multi-year-Plan: TLS/SSL-Zertifikate mit mehrjähriger Laufzeit bestellen
Multi-year-Plan: TLS/SSL-Zertifikate mit mehrjähriger Laufzeit bestellen
Seit dem 19. September 2020 deklarieren Webbrowser alle TLS/SSL-Zertifikate, die nach diesem Datum ausgestellt wurden und eine Laufzeit von mehr als 397 Kalendertage haben, als nicht vertrauenswürdig. Die Certification Authorities (CAs) folgten dieser Änderung und stellen seitdem nur noch Zertifikate mit einer maximalen Laufzeit von 365 Tagen aus. Wie zuvor können TLS/SSL-Zertifikate bis zu 90 Tage vor Ablauf der Laufzeit um weitere 365 Tage verlängert werden.
Theoretisch ist damit eine Zertifikatsgültigkeit von bis zu 455 Tagen möglich. Dies liegt allerdings deutlich über den Vorgaben der Webbrowser-Entwickler. Diese Unstimmigkeit umgehen die CAs, indem die neuen Zertifikate mit der maximal akzeptierten Laufzeit von 397 Tagen ausgestellt werden und die verbleibenden Tage der Verlängerung gespeichert und später kostenlos per Reissue abgerufen werden.
Die Zertifikate, die von diesem Sonderfall betroffen sind, werden von den CAs automatisch als sogenannte “Multi-year-Plan-Zertifikate” angelegt.
Das bietet Multi-year-Plan
Mit Multi-year-Plan ist es möglich, TLS/SSL-Zertifikate mit einer Laufzeit von maximal 60 Monaten zu buchen – also bis zu fünf Jahren. Das jeweils ausgestellte Zertifikat ist immer für 397 Tage gültig. Je nach gebuchter Gültigkeit – 24, 36, 48, oder 60 Monate – ist es zwingend erforderlich, regelmäßig – mindestens 90 Tage und spätestens einen Tag vor Ablauf der Laufzeit von 397 Tagen – einen kostenlosen Reissue durchzuführen und das neu generierte TLS/SSL-Zertifikat auf dem Server auszutauschen.
Übersicht der Laufzeiten nach CA
Die aktuellsten Daten (auch bezüglich der Laufzeit der Zertifikate) sind in der Wissensdatenbank zu finden.
| Certificate Authority | Max. Laufzeit in Monaten |
|---|---|
| DigiCert | 36 |
| GeoTrust | 36 |
| Thawte | 36 |
| RapidSSL | 36 |
| Sectigo | 60 |
| PositiveSSL | 60 |
| InstantSSL | 60 |
| GlobalSign | 12 |
Multi-year-Plan-Zertifikate: Die Verwaltung im SSL Manager
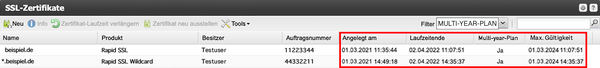
- Unter dem Menüpunkt → SSL-Zertifikate → Zertifikatsverwaltung wurden zwei zusätzliche Spalten eingefügt: Multi-year-Plan und Max. Gültigkeit.
- Über die Filteroption “MULTI-YEAR-PLAN” kann nach Multi-year-Plan-Zertifikaten im Bestand gesucht werden.
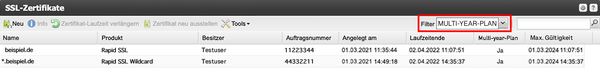
- Besitzt ein Zertifikat das Attribut “Multi-year” – weil automatisch von der CA angelegt oder direkt für eine mehrjährige Laufzeit bestellt – wird dies in der Spalte Multi-year-Plan mit “Ja” gekennzeichnet. Andernfalls gibt es hier keinen Eintrag.
- Die Spalte Laufzeitende zeigt die aktuelle Gültigkeit des ausgestellten und aktiven Zertifikats an.
- Unter Max. Gültigkeit steht das Enddatum, zu dem ein Multi-year-Plan-Zertifikat nach Durchführung aller möglichen Reissues ablaufen wird.
Multi-year-Plan-Zertifikate: Die Verwaltung im AutoDNS
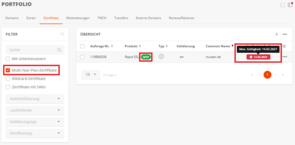
- Unter dem Menüpunkt Zertifikate befindet sich die Filteroption Multi-year-Plan-Zertifikate.
- In der Übersicht sind Multi-Year-Plan-Zertifikate mit einem grünen MYP Pill-Badge gekennzeichnet.
- Bei Multi-year-Plan-Zertifikaten wird in der Spalte Laufzeitende (= expire) mit dem entsprechenden Datum zusätzlich ein Info-Icon angezeigt, das via Mouseover das Max. Gültigkeit (=payable) ausgibt.
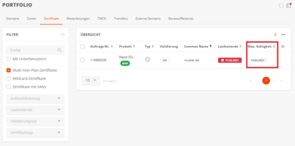
- Optional kann man sich die Spalte Max. Gültigkeit (=payable) aber auch gesondert anzeigen lassen.
Berechnungsbeispiele
TLS/SSL-Zertifikat: Laufzeit 12 Monate
Jedes TLS/SSL-Zertifikat mit der Standardlaufzeit von 365 Tagen (inkl. Verlängerungsmöglichkeit von 90 Tagen) wird von der CA DigiCert automatisch als Multi-year-Plan-Zertifikat angelegt. An folgendem Beispiel möchten wir es verdeutlichen (siehe “Screenshot SSL Manager “Laufzeitende”):
- Unter Laufzeitende wird das Datum 04.04.2021 angezeigt, unter Max. Gültigkeit das Datum 19.04.2021.
- Für dieses TLS/SSL-Zertifikat stehen damit noch 15 Tage restlicher Laufzeit zur Verfügung.
- Diese Laufzeit kann nun per kostenlosem Reissue vor dem Laufzeitende hinzugefügt werden.
- Das TLS/SSL-Zertifikat ist bis zum 19.04.2021 gültig.
Multi-year-Plan-Zertifikat: Laufzeit 36 Monate
- Am 01.03.2021 wird ein TLS-/SSL-Zertifikat mit einer maximalen Gültigkeit von 36 Monaten bestellt. Nach der Ausstellung wird unter Max. Gültigkeit das Datum 01.03.2024 angezeigt, für das Laufzeitende ist der 02.04.2022 hinterlegt. Das TLS/SSL-Zertifikat ist damit bis zum 02.04.2022 gültig.
- Um das Zertifikat für die gebuchte Gültigkeit von drei Jahren zu nutzen, muss jeweils vor Ablauf der Laufzeit ein Reissue durchgeführt werden. Das jeweils neu generierte TLS/SSL-Zertifikat hat dann wieder eine Laufzeit von 397 Tagen.
- Für die Länge der gebuchten Max. Gültigkeit muss wiederholt vor Ablauf des Zertifikates ein Reissue durchgeführt werden. In unserem Beispiel müssten also zwei weitere Reissues durchgeführt werden, bis das Enddatum der Max. Gültigkeit erreicht ist.
- Beim letztmöglichen Reissue wird das TLS/SSL-Zertifikat nur für die verbleibende Laufzeit – im Beispiel bis zum 01.03.2024 – ausgestellt.
- Die Max. Gültigkeit von 36 Monaten ist damit voll ausgeschöpft.
Zubuchung von SANs: Das ist zu beachten
Bei jedem Reissue für ein Multi-year-Plan-Zertifikat wird ein neues TLS/SSL-Zertifikat mit der maximal zulässigen Laufzeit ausgestellt. Sollte also ein Reissue durchgeführt werden, um z. B. weitere SANs hinzuzufügen, wird automatisch ein TLS/SSL-Zertifikat mit einer neuen Laufzeit von 397 Tagen ausgestellt (außer die restliche Laufzeit bis zum Enddatum der Max. Gültigkeit liegt unter 397 Tagen), unabhängig davon, zu welchem Zeitpunkt der Laufzeit oder wie oft ein Reissue vorgenommen wird.
Der Multi-year-Plan ist für DV, OV und EV Zertifikate von DigiCert, GeoTrust, Thawte, RapidSSL, Sectigo, PositiveSSL und InstantSSL bei InterNetX verfügbar. Multi-year-Plan-Zertifikate können über den SSL Manager oder AutoDNS bestellt und verwaltet werden.
Hinweis zur Validierung
Gemäß den Vorgaben des CA/B Forums müssen die Zertifikate innerhalb des Multi-year-Plans revalidiert werden. Dabei sind je nach Sicherheitsstufe unterschiedliche Validierungs-Perioden zu beachten:
DV
Bei jedem Reissue erfolgt eine erneute Validierung mittels der ausgewählten DCV-Methode.
OV/EV
Alle 13 Monate müssen Zertifikatsinhaber von der CA neu validiert werden. Bei einem Reissue eines EV-Zertifikats – auch vor Ablauf der 13 Monate – bedarf es dazu der Genehmigung des Zertifikatinhabers, der sogenannten EV Certificate Approval. Der Validierungsprozess wird von der CA durchgeführt.
Hinweis zum Reissue
Der Reissue kann auch nach Ablauf der Laufzeit (technische Laufzeit des Zertifikats) kostenfrei durchgeführt werden, wenn die Multi-year-Plan Laufzeit (technische maximale Gültigkeit) noch nicht erreicht ist.
War dieser Artikel hilfreich?
Danke für die Rückmeldung.