

- Start
- TLS/SSL & S/MIME
- Die Zertifikats-Kette
Die Zertifikats-Kette
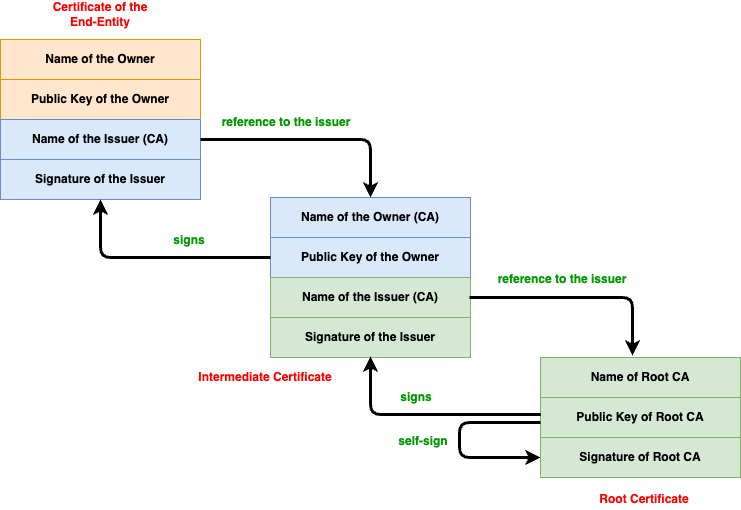
Die Zertifikats-Kette, auch Zertifizierungspfad genannt, ist eine Folge hierarchisch zusammenhängender Zertifikate, die für die Authentifizierung einer Entität, also einer Person oder eines Unternehmens, gegenüber dem Client eingesetzt wird. Am Beginn der Kette steht das Zertifikat der Person bzw. des Unternehmens. Jedes Zertifikat in der Kette wird von der Entität signiert, die durch das darauffolgende Zertifikat in der Kette identifiziert wird. Am Ende steht als höchste vertrauenswürdige Instanz ein Root-CA-Zertifikat, das von der vertrauenswürdigen Institution (CA) selbst unterschrieben wurde (self-sign).
Private Key - privater Schlüssel
Der Private Key ist Teil des Verschlüsselungsverfahrens einer TLS/SSL-Verbindung. Er ist nur dem Besitzer bekannt. Die Erstellung erfolgt automatisch bei der Erstellung des CSR Keys. Der Private Key wird auf dem Websever hinterlegt. Ohne den passenden Private Key auf dem Server kann das Zertifikat nicht verwendet werden.
CSR (Certificate Signing Request)
Ein CSR (Certificate Signing Request), auch CSR Key genannt, wird von der jeweiligen Zertifizierungsstelle (CA) benötigt, um ein TLS/SSL-Zertifikat zu erstellen. Es handelt sich um einen verschlüsselten Textkörper, der auf dem Server erstellt wird, auf dem das TLS/SSL-Zertifikat später installiert werden soll. Er besteht aus verschlüsselten Informationen, die zum Beispiel den Zertifikat-Aussteller, den Domainnamen (Common Name) und das Unternehmen, welches die Internetseite betreibt, genauer beschreiben. Zudem enthält er den Public Key.
Zertifikat
Ein Zertifikat wird von einer vertrauenswürdigen Institution (CA) ausgestellt und soll die Authentizität einer Person oder eines Unternehmens bestätigen.
Zwischen-Zertifikat (Intermediate)
Ein Zwischen-Zertifikat ist ein Zertifikat, welches vom Root-Zertifikat unterzeichnet und somit authentifiziert wurde. Wird ein TLS/SSL-Zertifikat von einem Zwischen-Zertifikat unterzeichnet, so muss das Zwischen-Zertifikat auf dem Server der Webseite installiert werden, damit es die Verbindung zwischen TLS/SSL-Zertifikat und Root-Zertifikat aufbauen kann.
Ein Root-Zertifikat, oder auch Wurzel-Zertifikat, wurde von der vertrauenswürdigen Institution (CA) selbst unterschrieben (self-sign). Es dient dazu die Gültigkeit aller Zertifikate zu validieren, die von der Zertifizierungsstelle ausgestellt wurden.
War dieser Artikel hilfreich?
Danke für die Rückmeldung.