

- Start
- TLS/SSL & S/MIME
- Zertifikats-Typen und Validierung
Zertifikats-Typen und Validierung
Typen von TLS/SSL-Zertifikaten
Es gibt drei Typen von TLS/SSL-Zertifikaten:
- Domain-validierte Zertifikate (DV)
- Unternehmens-validierte Zertifikate (OV)
- Zertifikate mit erweiterter Validierung (EV)
Die Zertifikate unterscheiden sich im Grad der Sicherheit, die durch unterschiedlich intensive Validierungsprozesse seitens der ausstellenden Behörde (CA) gewährleistet wird.
Mit welchem Zertifikats-Typ eine Website gesichert ist, ist durch das Schlosssymbol in der Browserleiste und je nach Validierungsart unterschiedlichen Zusatzinformationen ersichtlich.
Wichtiger Hinweis
Bei allen Problemen mit der Verifizierung sendet die CA eine E-Mail an den administrativen Kontakt, in der das Problem beschrieben und das weitere Vorgehen erläutert wird. Diese Benachrichtigung wird nur einmal von den CAs verschickt. Auf die E-Mail umgehend reagieren, da der Auftrag nach einiger Zeit storniert wird.
Zertifikate mit Domain-Validierung (DV)
Domain-validierte Zertifikate bieten dem Nutzer eingeschränkte Sicherheit, da der Betreiber der Website für den Nutzer im Gegensatz zu den anderen Zertifikats-Typen nicht ersichtlich ist.
Ausstellungsdauer des Zertifikates: 1-2 Tage
Das wird geprüft
Durch eine der Authentifizierungs-Methoden wird geprüft, ob der Antragsteller auch der Inhaber der Domain ist.
Schritte der Validierung bei der Bestellung
Die Überprüfung wird mittels einer Bestätigungs-E-Mail durchgeführt, die die CA an eine vom Antragsteller festgelegte Empfängeradresse sendet. Diese E-Mail enthält einen Link zur Bestätigung der Bestellung, der vom Empfänger angeklickt werden muss. Alternativ kann diese Validierung auch über DNS-Auth und File-Auth erfolgen. Ist die Bestätigung erfolgt, wird das Zertifikat innerhalb weniger Minuten ausgestellt. Da bei diesem Zertifikats-Typ keine weitere Prüfung stattfindet, gibt es innerhalb des Zertifikats neben der Darstellung des Common Name keine weiteren Informationen über den Website-Besitzer.
Darstellung von DV-Zertifikaten im Webbrowser
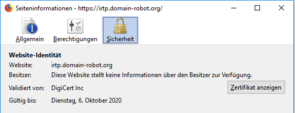
In der Adresszeile des Browsers erscheint bei den DV-Zertifikaten das Schloss ohne den Unternehmensnamen.

Zertifikate mit Unternehmens-Validierung (OV)
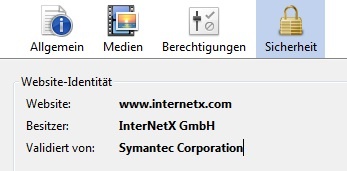
Bei OV-Zertifikaten wird zusätzlich zum Schlosssymbol in der Browser-Leiste in den Zertifikats-Details auch der Besitzer der Webseite angegeben. Das gibt den Besuchern der Seite die Sicherheit, dass es sich beim Betreiber der Seite um ein existierendes Unternehmen handelt.
Ausstellungsdauer des Zertifikates: 3 - 4 Tage
Nur bei Sectigo und den dazugehörigen Subbrands positiveSSL, instantSSL:
Für OV und EV Zertifikate muss dem “Sectigo Certificate Subscriber Agreement” online zugestimmt werden. Der Admin Kontakt erhält hierfür eine E-Mail mit einem “Agreement link”.
Das wird geprüft
Es werden der Besitz der Domain, die Existenz des Unternehmens und die Befugnis des Benutzers überprüft, das Zertifikat zu beantragen.
Schritte der Validierung bei der Bestellung
Domain-Inhaber
Durch eine der Authentifizierungs-Methoden (E-Mail, DNS oder File) wird geprüft, ob der Antragsteller auch der Inhaber der Domain ist.
Handelsregistereintrag
Nach der Domain-Inhaber-Prüfung wird das Unternehmen anhand des Eintrages im Handelsregister bzw. vergleichbarer Register anderer Ländern überprüft.
Die Angaben im Handelsregistereintrag für das Unternehmens müssen zum Zeitpunkt der Validierung auf dem aktuellen Stand sein. Im Zertifikats-Antrag muss die identische Bezeichnung für das Unternehmen verwendet werden und keine abweichenden Abkürzungen oder ähnliches.
Weicht der Eintrag von den Angaben im Zertifikats-Antrag ab, verlangt die CA weitere Dokumente, z.B. die Gewerbeanmeldung.
Telefonische Verifizierung (Verification Calls)
Zuletzt erfolgt eine telefonische Verifizierung (Verification Call). Dafür wird eine Telefonnummer des Unternehmens aus einem öffentlichen Verzeichnis des jeweiligen Landes verwendet. Da in den öffentlichen Telefonverzeichnissen im Regelfall die Nummer der Zentrale eingetragen ist, sollte diese über die zu erwartenden Anrufe informiert sein. Es ist möglich, direkt mit DigiCert einen Termin für die Anrufe zu vereinbaren. Die Anrufe erfolgen in der Regel in Englisch und während der Geschäftszeiten.
Die CAs versuchen mehrfach den im Antrag genannten Ansprechpartner (Corporate Contact) zu erreichen. Ist dies nicht möglich, sendet sie diesem eine E-Mail, in der das weitere Vorgehen erklärt ist. Es kann auch eine Sprachnachricht mit einem Sicherheitsode hinterlassen werden, mit dem der Ansprechpartner das Gespräch beantworten und damit die Verifizierung abschließen kann.
Die Einträge in den Telefonverzeichnissen müssen zum Zeitpunkt der Validierung auf dem aktuellen Stand sein. Weicht der Eintrag von den Angaben im Zertifikatsantrag ab, verlangt die CA zusätzlich eine Telefonrechung des Unternehmens.
Die Unternehmens-Validierung muss unbedingt abgeschlossen sein, bevor ein Anruf geplant wird.
Für die Anrufplanung https://callscheduler.digicert.com/v2/#book aufrufen und einen passenden Termin wählen. Unbedingt mit dem Namen und der E-Mail-Adresse anmelden, die für die Bestellung verwendet wurde. Diese ist im SSL Manager oder in der Bestätigungs-E-Mail der CA bei Annahme des Auftrages zu finden.
Darstellung von OV-Zertifikaten im Webbrowser
In der Adresszeile des Browsers erscheint das Schlosssymbol ohne den Unternehmensnamen, der aber in den Zertifikatsdetails genannt wird.
Zertifikate mit erweiterter Validierung (EV)
Die Zertifikate mit Extended Validation (EV) sind durch erweiterte Validierung und Reglementierungen bei der Ausstellung die vertrauenswürdigsten Zertifikate für Websites. Für den Nutzer der Website ist sofort ersichtlich, dass ein Zertifikat aktiv ist und wer der Betreiber der Website ist.
Ausstellungsdauer des Zertifikates: 5 - 7 Tage
Nur bei Sectigo und den dazugehörigen Subbrands positiveSSL, instantSSL:
Für OV und EV Zertifikate muss dem ‘Sectigo Certificate Subscriber Agreement’ online zugestimmt werden. Der Admin Kontakt erhält hierfür eine E-Mail mit einem ‘Agreement link’.
Das wird geprüft
Zunächst wird geprüft, ob der Antragsteller auch der Inhaber der Domain ist. Dann wird die Existenz des Unternehmens und die Befugnis des Benutzers überprüft, das Zertifikat zu beantragen. Die Prüfung ist intensiver als bei OV-validierten Zertifikaten. Durch die intensive Überprüfung sind die Zertifikate mit der erweiterten Validierung (EV) die für Kunden vertrauenswürdigsten Zertifikate für Websites.
Schritte der Validierung bei der Bestellung
Domaininhaber
Durch eine der Authentifizierungs-Methoden (E-Mail, DNS, File) wird geprüft, ob der Antragsteller auch der Inhaber der Domain ist.
Handelsregistereintrag
Das Unternehmen wird anhand des Eintrages im Handelsregister bzw. vergleichbarer Register anderer Ländern überprüft. Dabei wird die Übereinstimmung von Firmen- und Adressdaten geprüft.
Der Handelsregistereintrag muss zum Zeitpunkt der Validierung auf dem aktuellen Stand sein. Weicht der Eintrag von den Angaben im Zertifikatsantrag ab, verlangt die CA weitere Dokumente.
Telefonische Verifizierung (Verification Calls)
Zuletzt erfolgt eine telefonische Verifikation, durch drei sog. Verification Calls. Dafür werden Telefonnummern des Unternehmens aus öffentlichen Verzeichnissen des jeweiligen Landes verwendet. Da in den öffentlichen Telefonverzeichnissen im Regelfall die Nummer der Zentrale eingetragen ist, sollte diese über die zu erwartenden Anrufe informiert sein. Die Anrufe erfolgen in der Regel in Englisch und während der Geschäftszeiten.
- Durch den ersten Anruf wird geprüft, ob der bei der Bestellung eingetragene Mitarbeiter für das Unternehmen tätig ist.
- Der zweite Anruf, der an einen Vorgesetzten gerichtet ist, dient der Überprüfung der Berechtigung des Ansprechpartners für die getätigte Bestellung.
- Abschließend erfolgt ein Anruf bei dem eigentlichen Ansprechpartner, um die Bestellung zu bestätigen.
Die CAs versuchen mehrfach den im Antrag genannten Ansprechpartner (Corporate Contact) zu erreichen. Ist dies nicht möglich, sendet sie diesem eine E-Mail, in der das weitere Vorgehen erklärt ist.
Die Einträge in den Telefonverzeichnissen müssen zum Zeitpunkt der Validierung auf dem aktuellen Stand sein. Weicht der Eintrag von den Angaben im Zertifikatsantrag ab, verlangt die CA zusätzlich eine Telefonrechung des Unternehmens. Als Unternehmensadresse ist nur eine physikalische Adresse, nicht aber ein Postfach erlaubt.
Für die Terminvereinbarung mit DigiCert https://callscheduler.digicert.com/v2/#book aufrufen, einen passenden Termin wählen und mit dem Namen sowie der E-Mail-Adresse anmelden, die für die Bestellung verwendet wurde. Idealerweise die Order-ID angeben. Diese ist im SSL Manager oder in der Bestätigungs-E-Mail der CA bei Annahme des Auftrages zu finden.
Einschränkungen für EV-Zertifikate
EV-Zertifikate werden nicht für Privatpersonen, eingetragene Kaufleute, GBRs, Ärzte oder Anwälte ausgestellt. Bei Unternehmen, die jünger als drei Jahre sind, kann die Bestätigung der Bank erforderlich sein. Bei allen öffentlichen Einrichtungen wie Städten, Ämtern und Schulen kann eine Bestätigung, die ein kurzes Schreiben auf öffentlichen Papier und Stempel beinhaltet, notwendig sein.
Darstellung von EV-Zertifikaten im Webbrowser
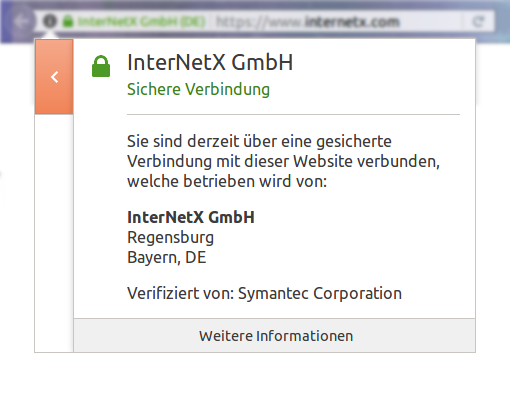
Im Gegensatz zu den beiden anderen Zertifikats-Typen wird in der Adressleiste des Browsers nicht nur das kleine Schlosssymbol angezeigt, sondern auch der Betreiber der Seite.



Durch einen Klick auf den TLS/SSL-Bereich erhält der Kunde weitere Informationen über den Betreiber.
War dieser Artikel hilfreich?
Danke für die Rückmeldung.