

Das ACME-Protokoll - Automatisierte SSL-Zertifikatsverwaltung
Was ist ACME?
ACME (Automatic Certificate Management Environment) ist ein offenes Protokoll (RFC 8555), das die Ausstellung, Erneuerung und den Widerruf von SSL/TLS-Zertifikaten vollständig automatisiert. Es wurde ursprünglich von Let’s Encrypt entwickelt und ist heute der Standard für moderne Zertifikatsverwaltung.
Warum ACME?
Bisher mussten SSL-Zertifikate manuell beantragt, heruntergeladen und auf dem Webserver installiert werden – ein fehleranfälliger Prozess, der bei kürzeren Laufzeiten immer aufwändiger wird. Mit ACME entfällt dieser manuelle Aufwand vollständig:
- Vollautomatische Ausstellung und Erneuerung
- Keine manuellen Downloads oder Konfigurationsschritte erforderlich
- Kompatibel mit allen gängigen ACME-Clients (Certbot, acme.sh, win-acme u. v. m.)
- Unterstützung mehrerer Certificate Authorities (CAs) über eine einheitliche Schnittstelle
- Ideal für Umgebungen mit vielen Zertifikaten oder kurzen Laufzeiten
- Dank ausschließlicher Verwendung von DNS-01-Challenges ist keine File-Validierung erforderlich – weitere Abhängigkeiten müssen nicht verwaltet werden
Hintergrund: Kürzere Zertifikatslaufzeiten
Große Browser-Hersteller (Google, Apple, Mozilla) drängen auf immer kürzere Zertifikatslaufzeiten. Nach 2026 wird die maximale Laufzeit weiter auf 100 Tage, perspektivisch sogar auf 47 Tage (2029) reduziert. Ohne Automatisierung über ACME bedeutet das deutlich mehr manuellen Aufwand. InterNetX stellt daher eine ACME-Schnittstelle für eine vollständige Automatisierung bereit.
Welche Zertifikate sind über die ACME-Schnittstelle verfügbar?
Aktuell können folgende DV-Zertifikate über die ACME-Schnittstelle geordert werden:
- BASIC_SSL (inkl. WWW-SAN, wenn angefordert)
- RAPID_SSL (inkl. WWW-SAN, wenn angefordert)
- RAPID_SSL_WILDCARD
- SSL123 (inkl. WWW-SAN, wenn angefordert)
- SSL123WILDCARD
InterNetX ACME-Integration
InterNetX stellt einen ACME-Server bereit, über den SSL-Zertifikate aller unterstützten CAs automatisiert bezogen werden können. Die Integration erfolgt per Standard-ACME-Client – eine Anbindung an Drittanbieter-Systeme ist nicht erforderlich.
Voraussetzung für die Nutzung der InterNetX ACME-Schnittstelle: Die zugehörigen DNS-Zonen der Domains müssen durch InterNetX in AutoDNS (ns14.net-Infrastruktur) verwaltet werden.
Challenge-Methoden
Die ACME-Schnittstelle von InterNetX unterstützt die DNS-01-Methode zum Nachweis der Domain-Kontrolle.
Voraussetzung
Für die Nutzung der InterNetX-ACME-Schnittstelle ist es erforderlich, dass die zugehörigen DNS-Zonen der Domains von InterNetX (auf der ns14.net-Infrastruktur) in AutoDNS verwaltet werden.
ACME-Konfiguration in AutoDNS
ACME-Anbindungen (Binding)
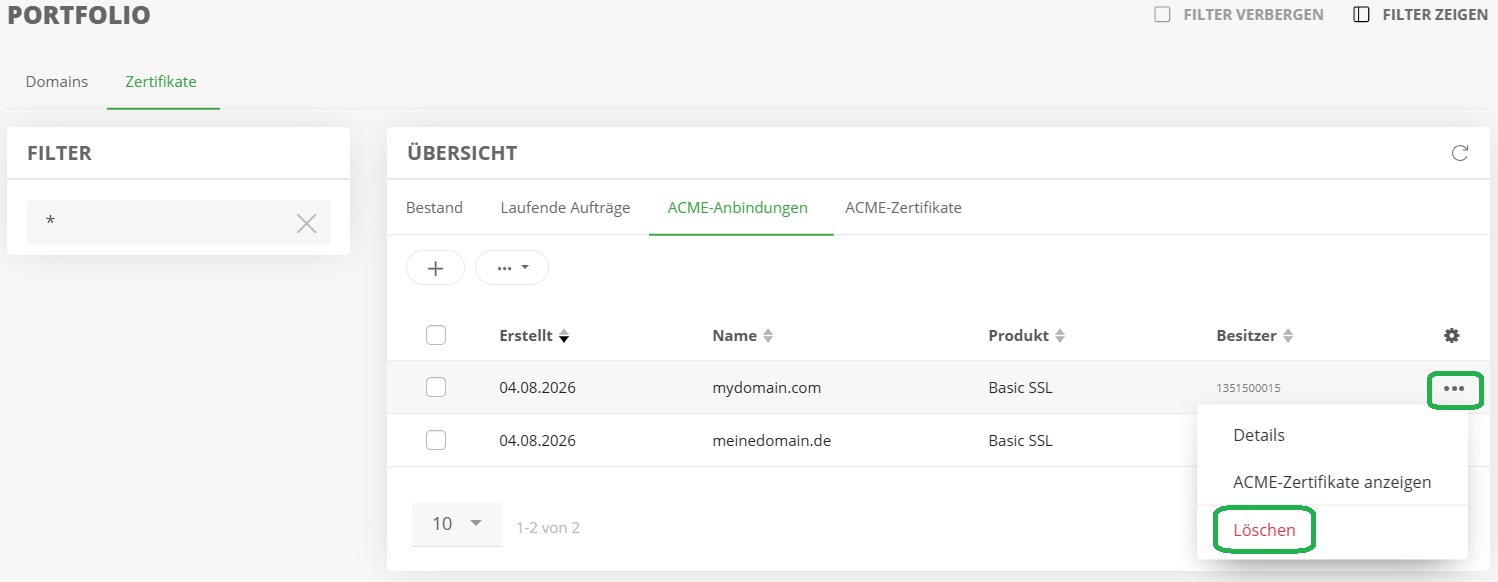
Die Übersicht zeigt alle aktuell bestehenden ACME-Kontoverknüpfungen und ermöglicht die Erstellung neuer ACME-Bindings.
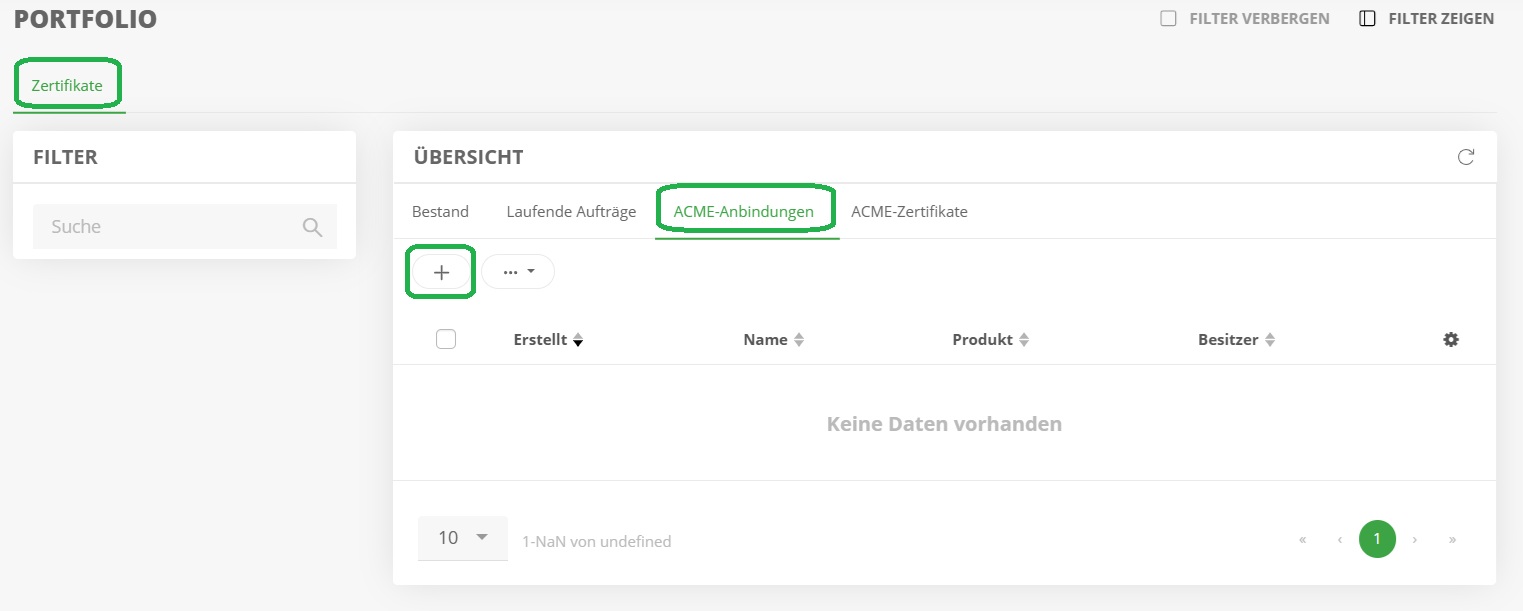
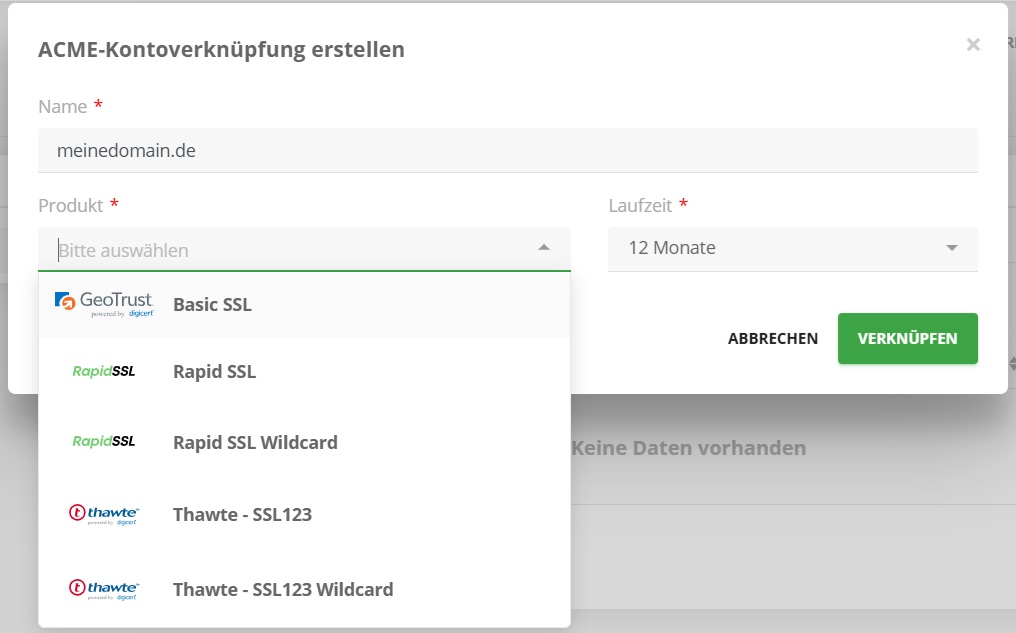
ACME-Kontoverknüpfung erstellen
Über eine Kontoverknüpfung können mehrere Zertifikate bestellt werden. Der Common Name der Zertifikate muss dabei jeweils unterschiedlich sein.
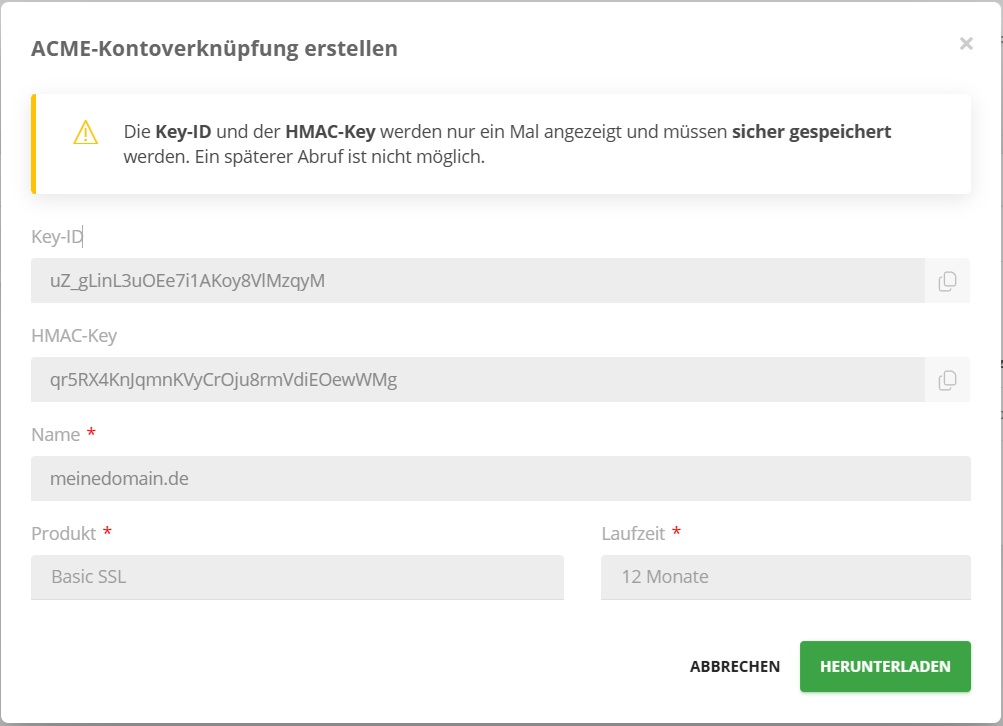
Die erhaltenen Zugangsdaten unbedingt sorgfältig notieren oder über den Link „Herunterladen” lokal speichern, da diese aus Sicherheitsgründen nachträglich nicht mehr abrufbar sind. Bei Verlust der Daten ist eine neue ACME-Kontoverknüpfung erforderlich und ein neues Zertifikat muss bestellt werden.
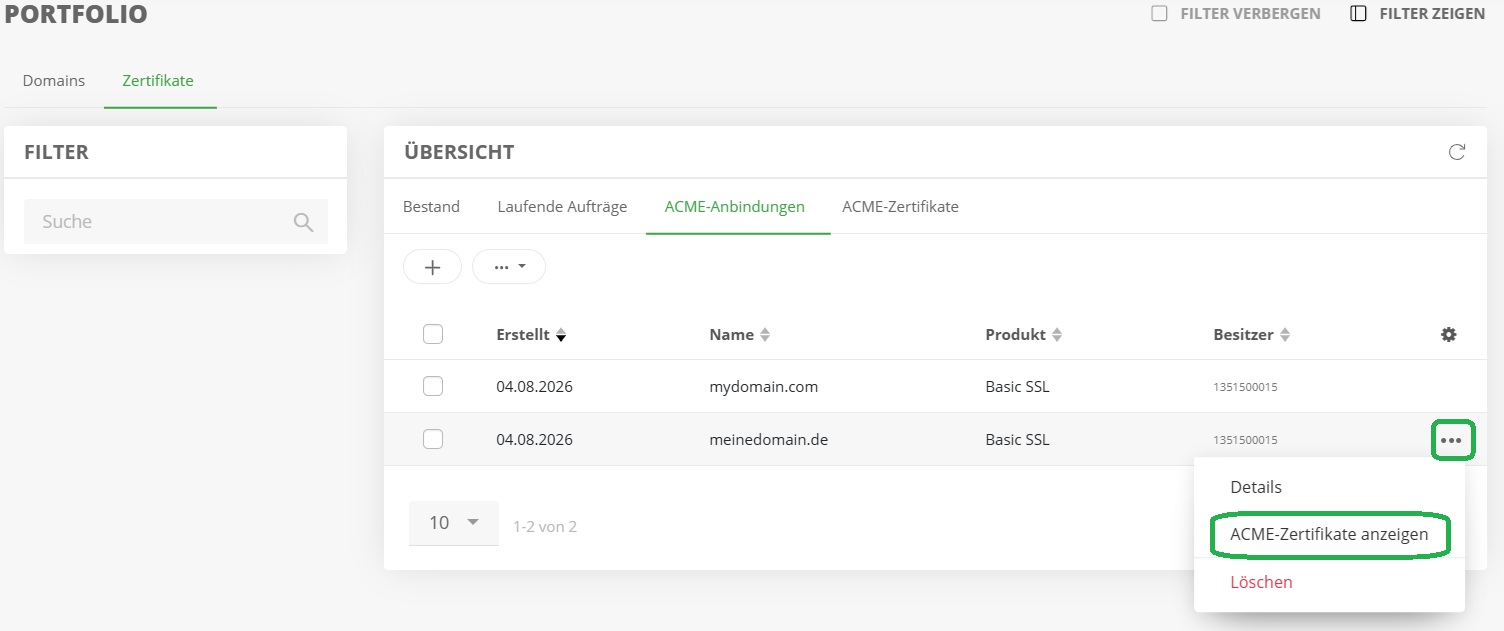
In der Übersicht der ACME-Anbindungen sind alle vorhandenen Konfigurationen aufgeführt. Zu jeder Kontoverknüpfung können die zugehörigen Zertifikate individuell abgerufen und gefiltert werden.
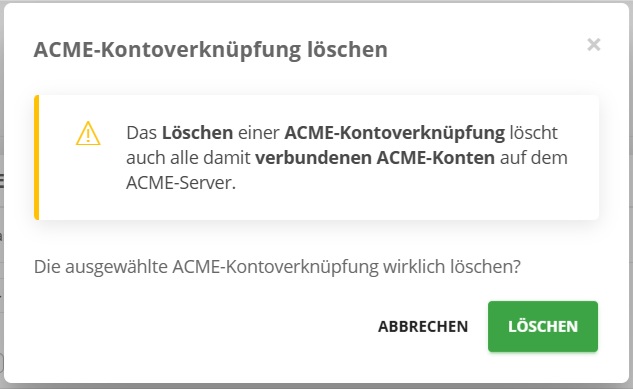
ACME-Kontoverknüpfung löschen
Nach dem Löschen einer Kontoverknüpfung werden bestehende ACME-Zertifikate in den regulären Bestand überführt und können dort manuell weitergenutzt werden.
Eine Wiederherstellung der ACME-Automatisierung ist danach nicht mehr möglich.
ACME-Zertifikate
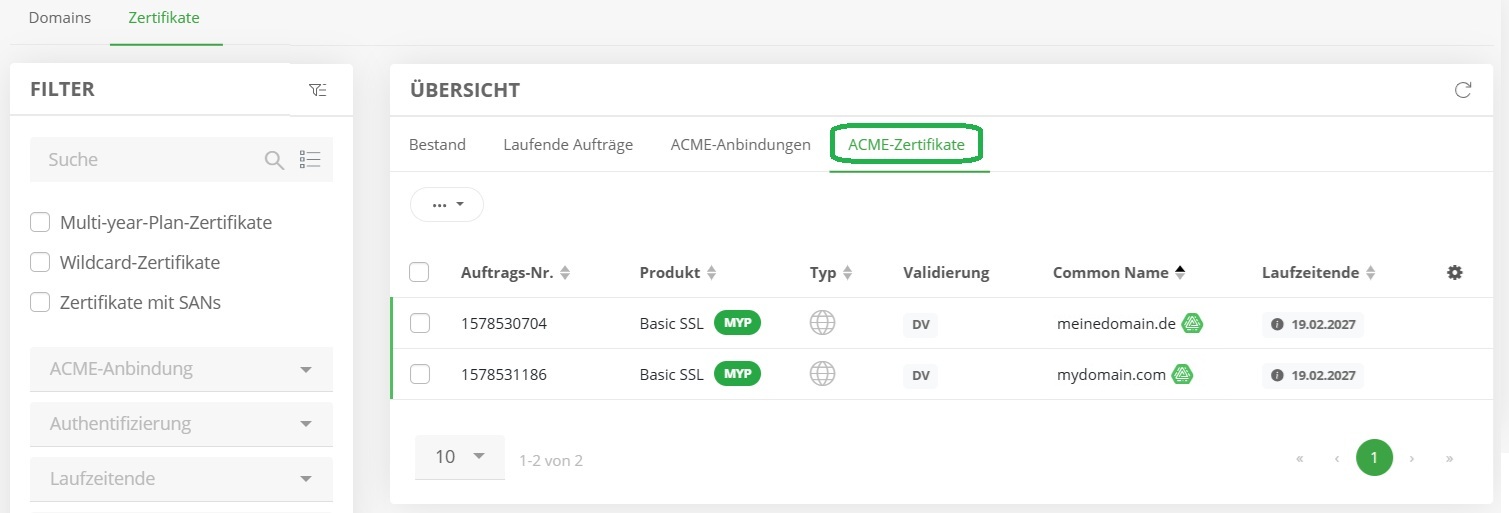
Die Übersicht zeigt alle aktuell vorhandenen ACME-Zertifikate. Änderungen an ACME-Zertifikaten sind nicht möglich, da dies die Automatisierung aufheben würde. Eine Bearbeitung der Zertifikate im regulären Bestand ist erst nach dem Löschen der ACME-Kontoverknüpfung möglich.
Certbot unter Linux/Plesk
certbot certonly \\
--server acme.domain-robot.org/directory \\
--eab-kid XXX \\
--eab-hmac-key XXX \\
--manual \\
--preferred-challenges dns \\
--work-dir XXX \\
--config-dir XXX \\
--logs-dir XXX \\
-d example.com \\
-d www.example.com
Der zusätzliche WWW-SAN ist nur bei Zertifikaten verfügbar, die diesen unterstützen. Für eine automatisierte Verlängerung mit Certbot bitte die zusätzliche Dokumentation unten beachten.
Nutzung mehrerer paralleler ACME-Kontoverknüpfungen auf einem Server
Werden auf einem Server mehrere Kontoverknüpfungen parallel betrieben, sollten für jede ACME-Kontoverknüpfung separate Verzeichnisse für —work-dir, —config-dir und —logs-dir verwendet werden, um eine klare Trennung der Zertifikate sicherzustellen. Pro Verzeichnis ist nur eine Kontoverknüpfung möglich.
Automatische Verlängerung mit Certbot
Bei der Certbot Installation wird in der Regel automatisch ein Certbot Cronjob eingerichtet, der zweimal täglich certbot renew ausführt.
Certbot verlängert Zertifikate mit —manual und DNS-Challenge jedoch nicht automatisch, ohne entsprechende Anpassungen.
Um eine automatische Verlängerung des Zertifikats bei Ablauf zu erreichen, ist ein zusätzlicher Hook erforderlich, der die übliche DNS-Challenge von Certbot überschreibt.
certbot certonly \\
\--server https://acme.domain-robot.org/directory \\
\--eab-kid XXX \\
\--eab-hmac-key XXX \\
\--manual \\
\--preferred-challenges dns \\
\--manual-auth-hook /bin/true \\
\--manual-cleanup-hook /bin/true \\
\--non-interactive \\
\--work-dir XXX \\
\--config-dir XXX \\
\--logs-dir XXX \\
\-d example.com \\
\-d www.example.com
Was hat sich geändert?
\--manual-auth-hook /bin/true
Anstatt auf die Eingabetaste zu warten, führt Certbot ein Skript aus, das nichts tut und sofort Erfolg zurückmeldet (/bin/true gibt immer Exitcode 0 zurück).
Da die InterNetX ACME-API den DNS-TXT-Eintrag bereits automatisch gesetzt hat, ist „nichts tun” hier die korrekte Aktion.
\--manual-cleanup-hook /bin/true
Das gleiche Prinzip gilt für den Bereinigungsschritt nach der Validierung.
\--non-interactive
Verhindert, dass Certbot an einem anderen Punkt auf Texteingaben wartet (erforderlich für den Betrieb mit Cron/systemd-Timer).
Dadurch wird sichergestellt, dass certbot renew (der von Certbot automatisch eingerichtete Cron-Job/Timer) vollständig automatisch läuft, ohne dass ein eigenes DNS-Provider-Plugin erstellt werden muss.
Nach dem erfolgreichen ACME-Auftrag bestätigt Certbot die automatische Verlängerung in seiner Antwort:
"These files will be updated when the certificate renews.
Certbot has set up a scheduled task to automatically renew this certificate in the background."
Der AutoDNS ACME-Server
Der ACME-Server von AutoDNS ist unter folgender Adresse erreichbar:
Certbot unter Linux/Plesk
certbot certonly \\
--server acme.domain-robot.org/directory \\
--eab-kid XXX \\
--eab-hmac-key XXX \\
--manual \\
--preferred-challenges dns \\
--work-dir XXX \\
--config-dir XXX \\
--logs-dir XXX \\
-d example.com \\
-d www.example.com
Der zusätzliche WWW-SAN ist nur bei Zertifikaten verfügbar, die diesen unterstützen.
Nutzung mehrerer paralleler ACME-Kontoverknüpfungen auf einem Server
Werden auf einem Server mehrere Kontoverknüpfungen parallel betrieben, sollten für jede ACME-Kontoverknüpfung separate Verzeichnisse für —work-dir, —config-dir und —logs-dir verwendet werden, um eine klare Trennung der Zertifikate sicherzustellen. Pro Verzeichnis ist nur eine Kontoverknüpfung möglich.
acme.sh unter Linux/Plesk (beta)
acme.sh --issue \\
--server acme.domain-robot.org/directory \\
--eab-kid XXX \\
--eab-hmac-key XXX \\
--dns \\
--config-home XXX \\
--cert-home XXX \\
--log XXX/acme.sh.log \\
-d example.com \\
-d www.example.com \\
--yes-I-know-dns-manual-mode-enough-go-ahead-please
Der zusätzliche WWW-SAN ist nur bei Zertifikaten verfügbar, die diesen unterstützen.
Anders als Certbot läuft acme.sh im manuellen DNS-Modus zweistufig: Der obige Befehl gibt zunächst die zu setzenden TXT-Records aus (_acme-challenge.example.com). Nach dem Setzen der DNS-Records wird die Validierung mit folgendem Befehl abgeschlossen:
acme.sh --renew -d example.com --yes-I-know-dns-manual-mode-enough-go-ahead-please
Nutzung mehrerer paralleler ACME-Kontoverknüpfungen auf einem Server
Wie bei Certbot sollte auch bei acme.sh für jede ACME-Kontoverknüpfung ein separates —config-home und —cert-home verwendet werden, wenn mehrere Kontoverknüpfungen parallel auf demselben Host betrieben werden sollen.
War dieser Artikel hilfreich?
Danke für die Rückmeldung.